[ Cylance 랜섬웨어 ]
[ 바이러스/악성코드 활동 접수: Cylance 랜섬웨어 ]
Cylance 랜섬웨어 형태로 추정되는 침해사고 발생하여
이에 해당 상황에 대한 확인 및 주의보를 다음과 같이 전달 드립니다.
Cylance 랜섬웨어
해당 랜섬웨어는 Cylance라고 하며 기존이름.기존확장자.Cylance로 모든 파일을 변경하고 있는 모습을 보이고 있습니다.
작동 방식
파일 버전
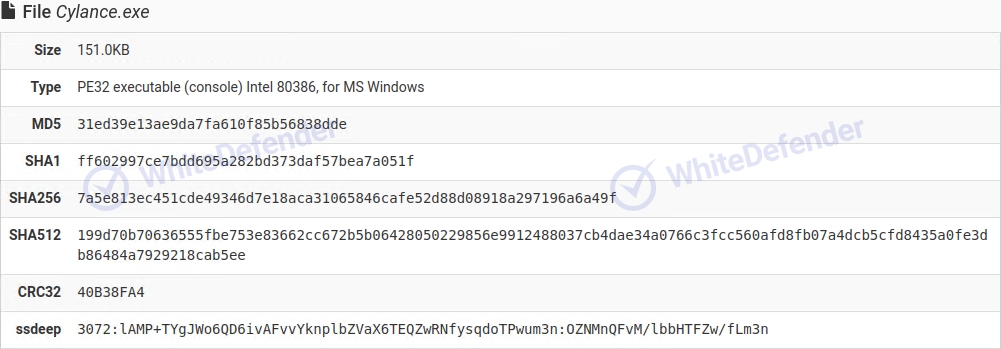
[그림1 파일 버전]
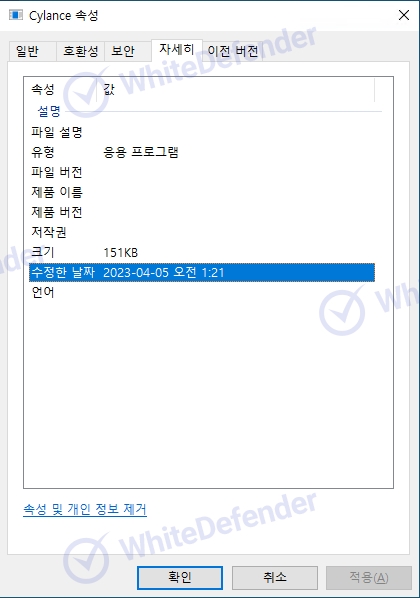
[그림2 파일 속성]
행동 프로세스
작업 스케줄을 이용한 랜섬웨어 실행
상승된 권한을 위해 작업스케줄러를 이용하여 랜섬웨어를 다시 실행 시킵니다.

[그림3 작업 스케줄을 이용한 랜섬웨어 실행]쉐도우 복사본 확인 및 삭제
wmi 명령을 사용하여 쉐도우 복사본의 존재 여부를 확인하고, 암호화 이후 사용자가 파일 복구가 어렵도록 CMD 명령을 통하여 삭제합니다.

[그림4 쉐도우 복사본 확인 ]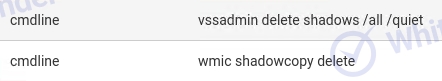
[그림5 쉐도우 삭제]
감염결과
안내 파일은 각각의 경로에 CYLANCE_README.txt라는 이름으로 생성이 되며, 암호화 진행 시 <기존이름.기존확장자.Cylance>으로 파일들이 변경됩니다.
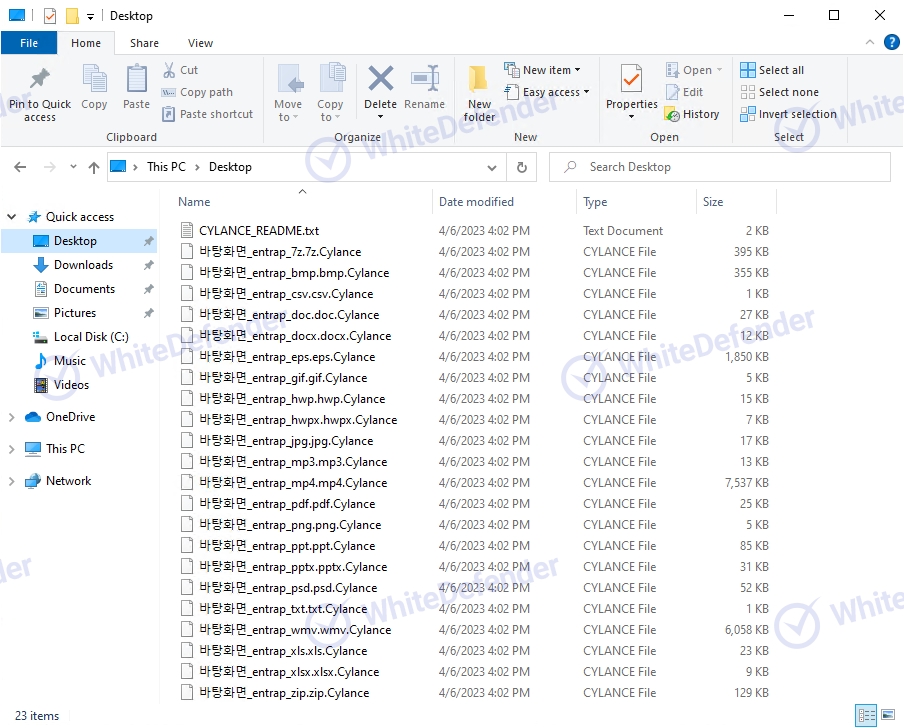
[그림6 감염결과2]
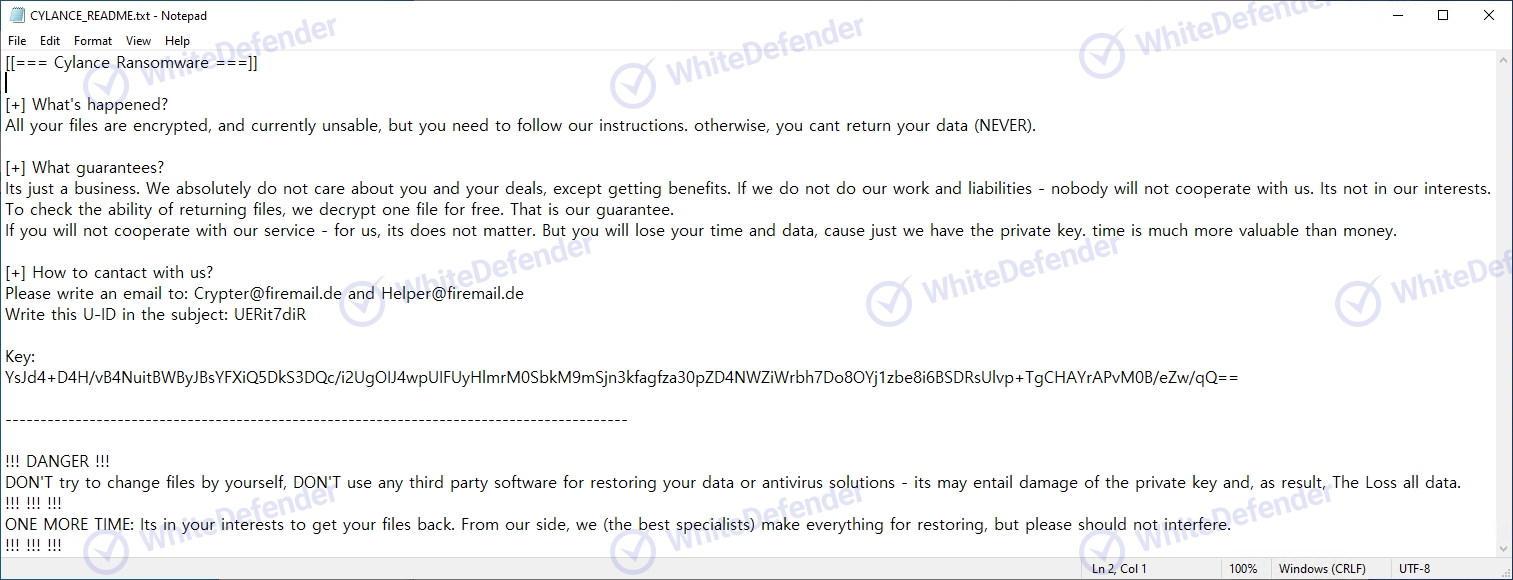
[그림7 감염결과3]
화이트디펜더 대응
화이트디펜더 랜섬웨어의 악성 행위 및 차단 이전에 암호화가 진행될 파일에 대해서도 실시간으로 자동복원을 지원합니다.
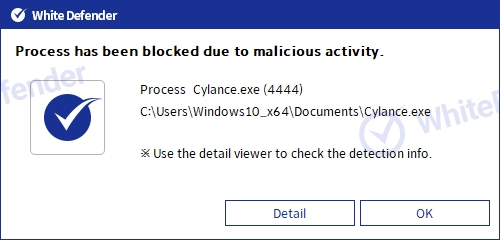
[그림8 차단 메시지]
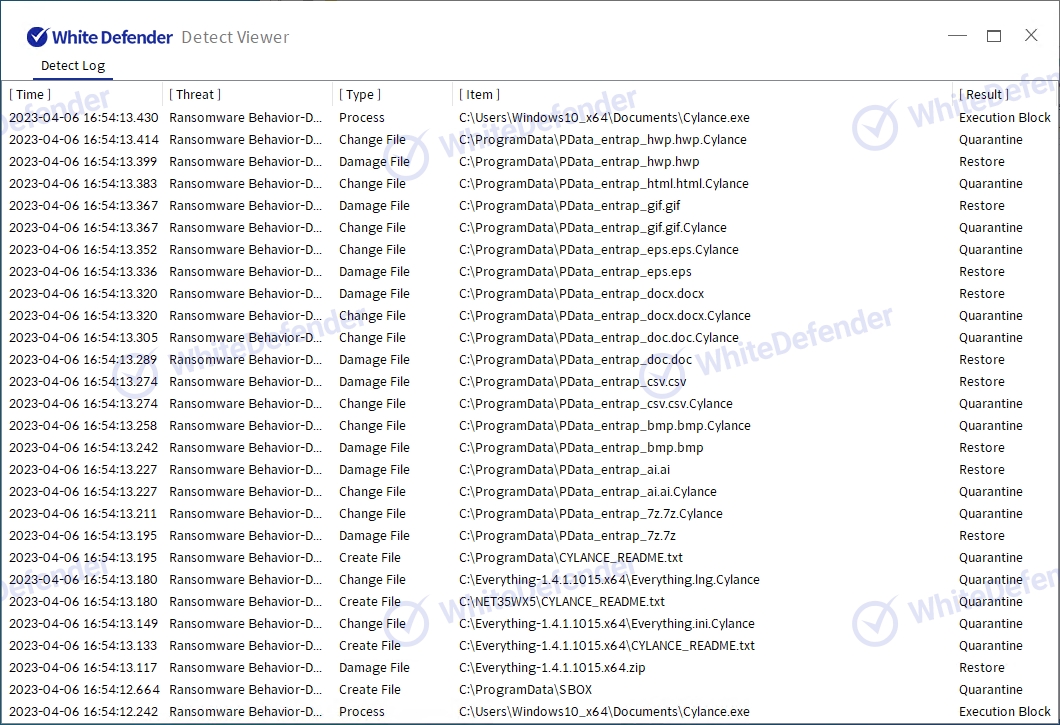
[그림9 차단 메시지]
