[ Osiris 랜섬웨어 ]
[ 바이러스/악성코드 활동 접수: Osiris 랜섬웨어 ]
Osiris 랜섬웨어 형태로 추정되는 침해사고 발생하여
이에 해당 상황에 대한 확인 및 주의보를 다음과 같이 전달 드립니다.
Osiris 랜섬웨어
해당 랜섬웨어는 Osiris라고 하며 임의ID(8자리)--임의ID(4자리)--임의ID(4자리)--임의ID(8자리)--임의ID(12자리).osiris으로 모든 파일을 변경하고 있는 모습을 보이고 있습니다.
작동 방식
파일 버전
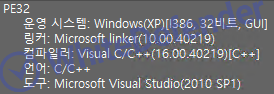
[그림1 랜섬웨어 컴파일러 정보]
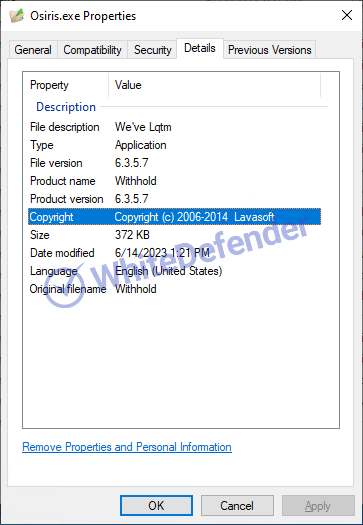
[그림2 윈도우 속성의 파일 정보]
랜섬웨어 동작 특징
윈도우 내장된 암호함수 사용
윈도우에서 지원하는 BCrypt의 함수를 사용하여 암호화를 진행합니다.
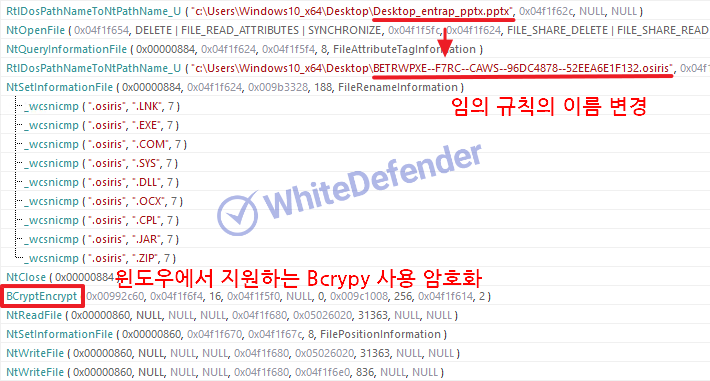
[그림3 동적 실행 중 BCryptEncrypt API 사용]바탕화면 랜섬이미지 변경
User/사용자계정 폴더에 이미지를 생성하여 바탕화면으로 변경합니다.
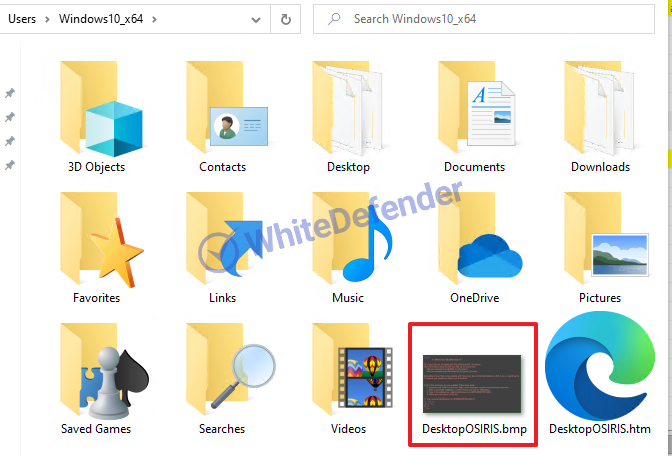
[그림4 사용자 계정 폴더에 생성된 이미지 ]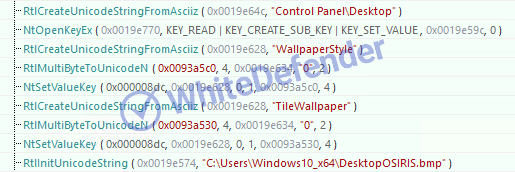
[그림5 동적 실행 시 Regestry 변경 부분]
감염결과
안내 파일은 각각의 경로에 DesktopOSIRIS.htm가 생성 되며, 암호화 진행 시 < 임의ID(8자리)--임의ID(4자리)--임의ID(4자리)--임의ID(8자리)--임의ID(12자리).osiris >으로 파일들을 변경 후 완료되면 바탕화면을 변경합니다.
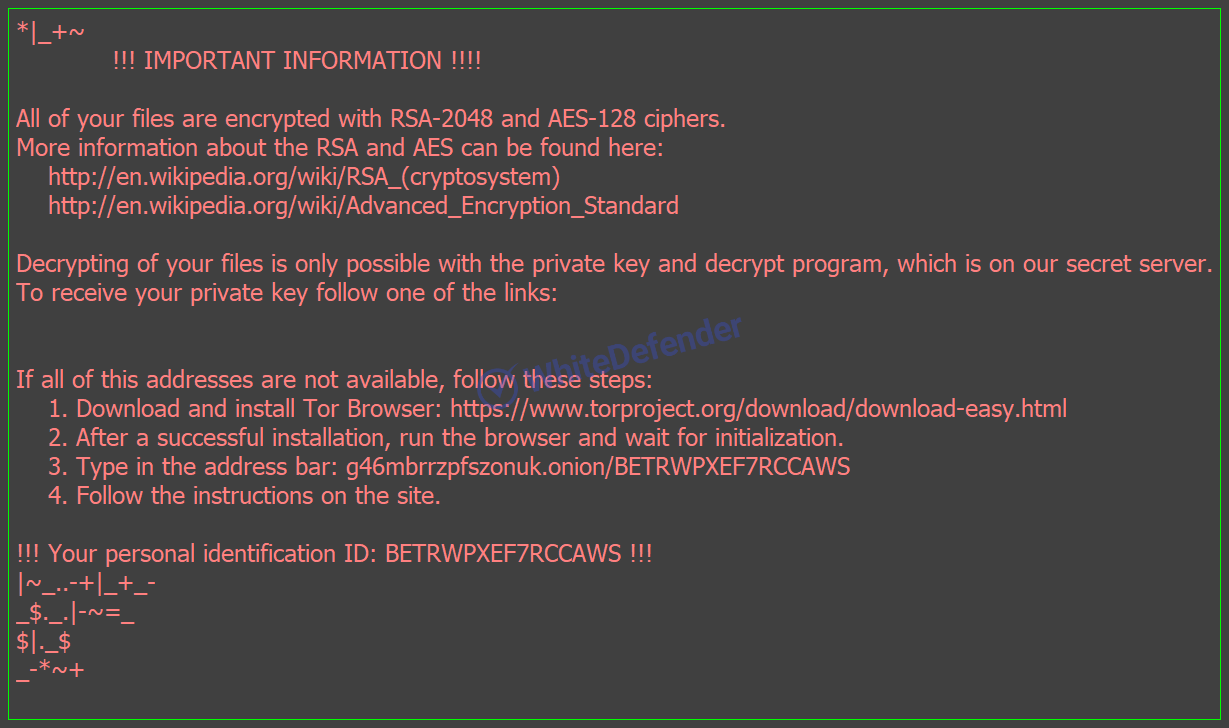
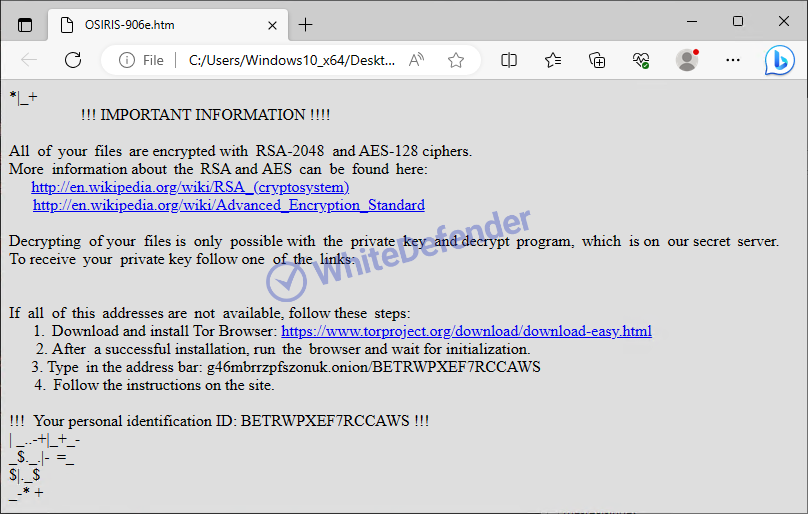
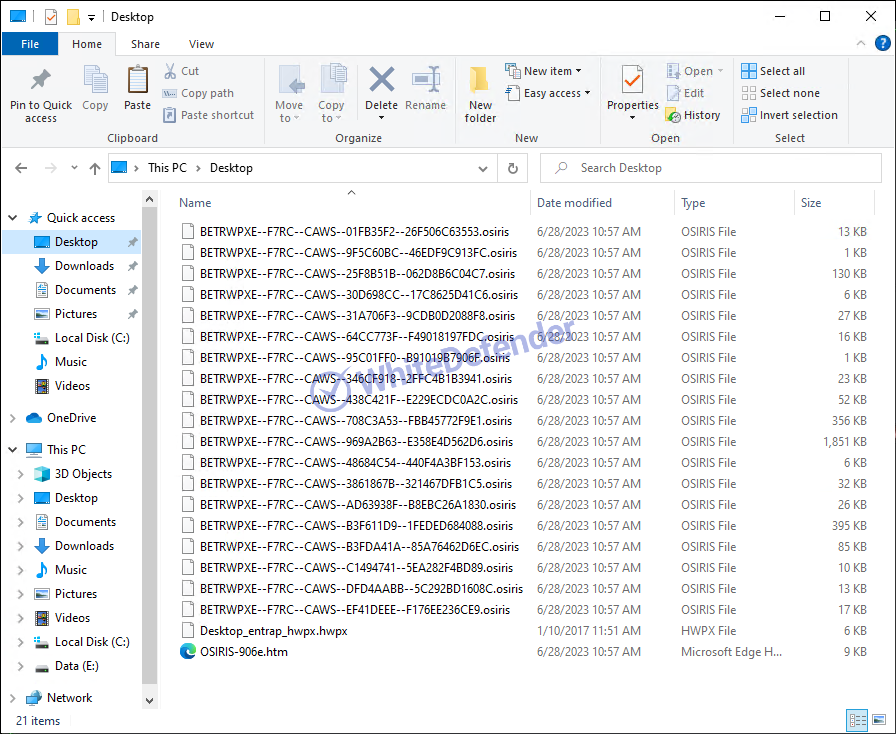
[그림6 감염결과]
화이트디펜더 대응
화이트디펜더 랜섬웨어의 악성 행위 및 차단 이전에 암호화가 진행될 파일에 대해서도 실시간으로 자동복원을 지원합니다.
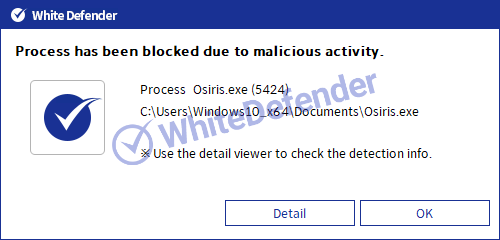
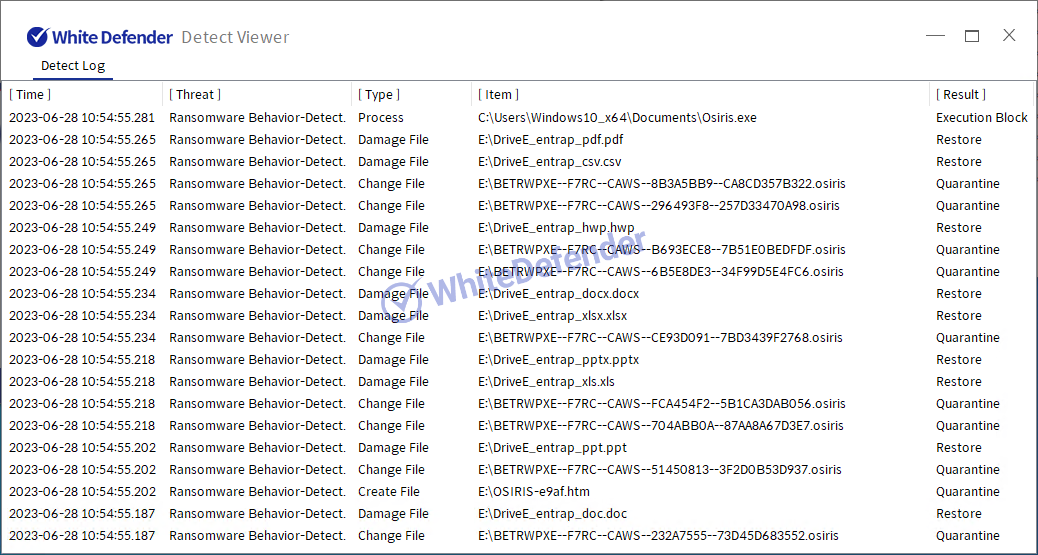
[그림10 차단 메시지]
