[ RCRU64 랜섬웨어 ]
[ 바이러스/악성코드 활동 접수: RCRU64 랜섬웨어 ]
RCRU64 랜섬웨어 형태로 추정되는 침해사고 발생하여
이에 해당 상황에 대한 확인 및 주의보를 다음과 같이 전달 드립니다.
작동 방식
파일 버전
해당 샘플은 바이러스 토탈에 2022-05-18 15:13:30 UTC에 처음 업로드 되었으며, 파일 헤더의 타임스템프는 2022-05-05 03:42:23로 최근에 빌드된(v14.20) 버전입니다. (윈도우 xp 이상의 윈도우를 대상)
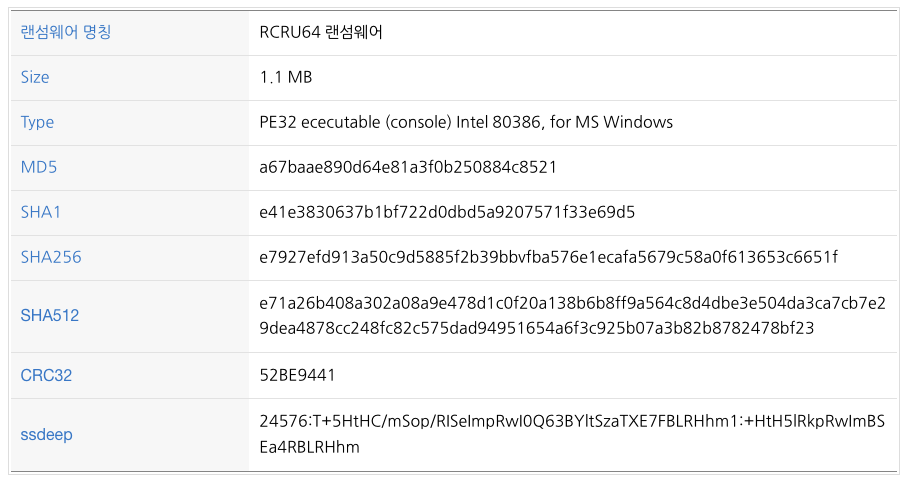
[그림 1] RCRU64 ransomwre 타임스탬프와 파일 버전
실행위치
랜섬웨어 실행 시 "%SystemDrive%Users\%username%AppData" 위치에 스크립트 파일을 생성합니다.
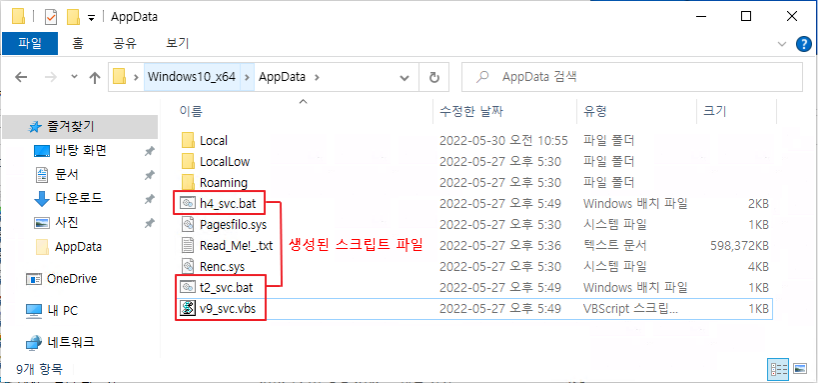
[그림 2] 스크립트가 생성된 위치
행동 프로세스
작업스케줄러 등록

[그림 3] 등록된 작업 스케줄러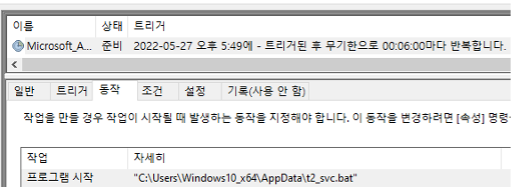
[그림 4] 동작 반복 확인작업스케줄에 등록된 t2_svc.bat는 6분마다 실행되며, t2_svc.bat -> v9_svc.vbs -> h4_svc.bat 순차적으로 재실행되며 시작프로그램 위치에 원본파일을 배치하여 주기적으로 실행할 수 있도록 유도합니다.

[그림 5] 시작 프로그램 위치시켜 주기적으로 실행되도록 유도네트워크 공유 활성화 및 방화벽 해제
망내에 피해를 확산 시키기 위한 네트워크 공유 활성화 및 방화벽을 해제합니다.
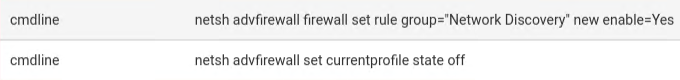
[그림 6] 네트워크 공유, 방화벽 해제쉐도우 복사본 삭제
사용자 자료 복구를 어렵게 하도록 쉐도우 복사본을 삭제합니다.
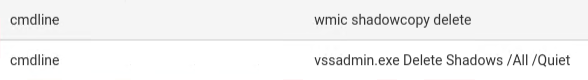
[그림 7] 복구가 어렵도록 쉐도우 복사본을 삭제하는 명령UAC 비활성화
레지스트리의 사용자 계정 컨트롤 권한도 비활성화 하여 반복적인 작업에도 UAC창이 나타나지 않도록 합니다.

[그림 8] 레지스트리를 수정하여 사용지 계정 권한차을 비활성화 시킴
감염결과
안내 파일은 각각의 폴더에 Read_Me!_.txt라는 이름으로 생성이되며, 암호화 진행시 <암호화파일명.확장자[ID=랜덤값-Mail=FreedomTeam@mail.ee].랜덤값>으로 파일들이 변경됩니다.
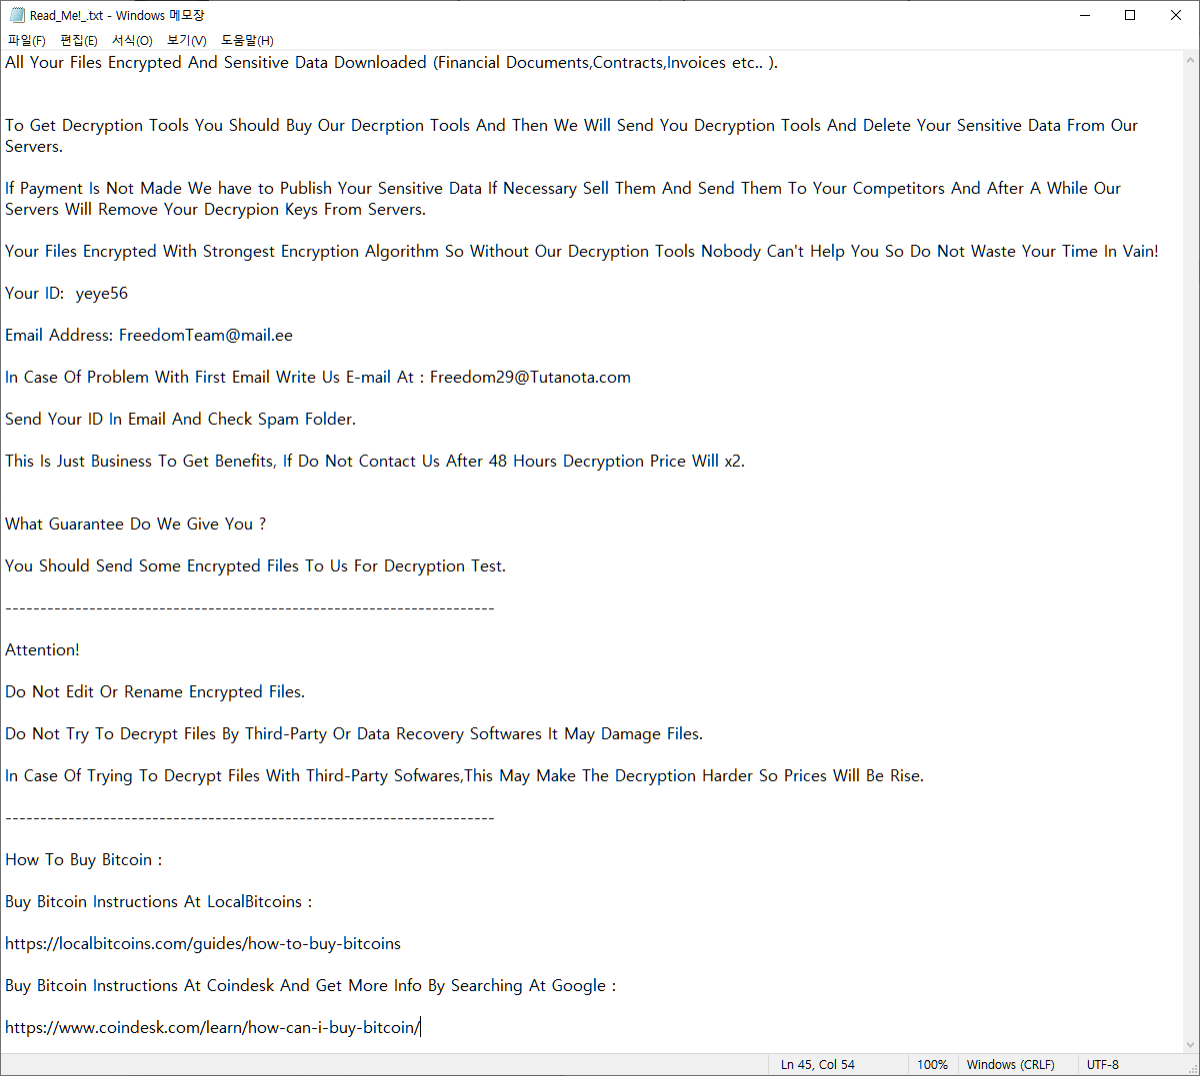
[그림 9] 랜섬노트
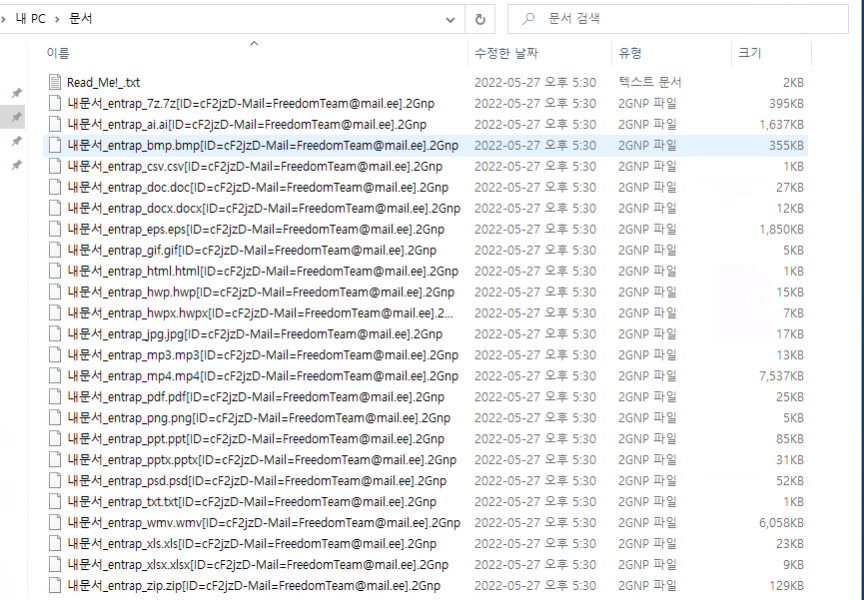
[그림 10] 확장자가 변경된 내문서
화이트디펜더 대응
화이트디펜더 진단 : 화이트디펜더는 쉐도우 복사본의 데이터에 대한 접근을 방어하며, 차단 이전에 암호화가 진행될 파일에 대해서도 실시간으로 자동복원을 지원합니다
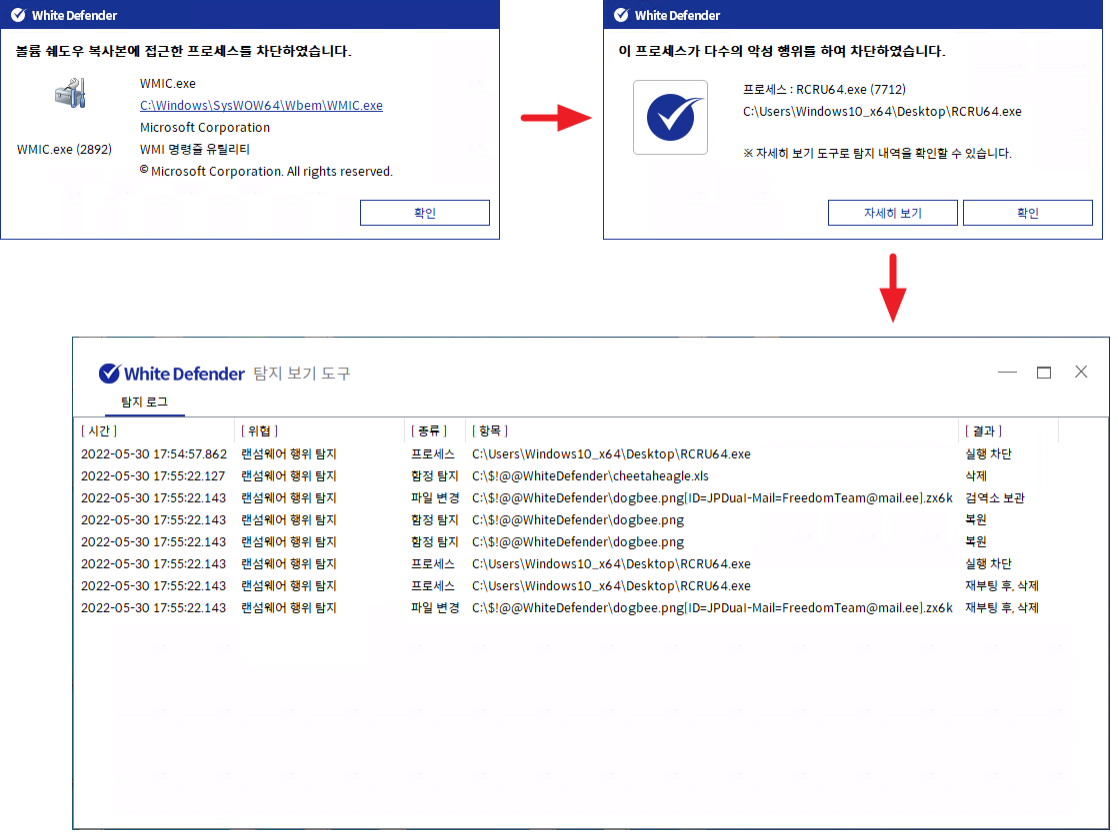
[그림 11] 화이트디펜더 탐지 로그
